Senin, 27 Mei 2013

Monitoring Jaringan dengan SNMP dan MRTG di Ubuntu 12.04

Apa itu SNMP ???

SNMP (Simple Network Management Protocol) merupakan protokol yang dapat digunakan untuk melakukan manajemen jaringan. Melalui protokol ini, kita akan mendapat informasi tentang status dari suatu jaringan. Protokol ini menggunakan transpor UDP pada port 161. Perangkat yang memiliki SNMP agent antara lain: CISCO router, Linux Server. Sedangkan untuk pencatatan datanya dapat digunakan aplikasi MRTG.

Apa itu MRTG ???

MRTG (Multi Router Traffic Grapher) merupakan aplikasi yang digunakan untuk memantau beban trafik pada link jaringan. MRTG akan membuat halaman HTML yang berisi gambar GIF yang mengambarkan trafik melalui jaringan secara harian, mingguan, bulanan dan tahunan. MRTG tersedia untuk sistem operasi UNIX dan Windows NT.

Konfigurasi SNMP dan MRTG

Pertama-tama konfigurasi dulu SNMP nya, seperti berikut ini : 
1. Masuk ke Terminal
2. Lakukan perintah : $ sudo su
3. Lalu, masukkan password anda
4. SNMP siap di install
    Dengan perintah : #apt-get install snmp snmpd
5. Selanjutnya, lakukan perintah : # nano /etc/snmp/snmp.conf
    kemudian ubah:
    #rocommunity snmp@key 192.168.1.100
    #rocommunity snmp@key 127.0.0.1
    menjadi:
    rocommunity snmp@key 192.168.1.100
    rocommunity snmp@key 127.0.0.1
6. Restart snmp, dengan perintah :
    # /etc/init.d/snmpd restart
7. Test dengan snmpwalk, dengan perintah :
    # snmpwalk -v 1 -c snmp@key -O e 127.0.0.1
 
Selesai deh Konfigurasi SNMP-nya, huft :|

Ini dia hasilnya :)

iso.3.6.1.2.1.1.1.0 = STRING: "router"
iso.3.6.1.2.1.1.2.0 = OID: iso.3.6.1.4.1.14988.1
iso.3.6.1.2.1.1.3.0 = Timeticks: (63421400) 7 days, 8:10:14.00
iso.3.6.1.2.1.1.4.0 = STRING: "PUSKOM"
iso.3.6.1.2.1.1.5.0 = STRING: "Router-PCR"
iso.3.6.1.2.1.1.6.0 = STRING: "IT-Room"
iso.3.6.1.2.1.1.7.0 = INTEGER: 78
iso.3.6.1.2.1.2.1.0 = INTEGER: 24
iso.3.6.1.2.1.2.2.1.1.1 = INTEGER: 1
iso.3.6.1.2.1.2.2.1.1.2 = INTEGER: 2
iso.3.6.1.2.1.2.2.1.1.3 = INTEGER: 3
iso.3.6.1.2.1.2.2.1.1.4 = INTEGER: 4
iso.3.6.1.2.1.2.2.1.1.5 = INTEGER: 5
iso.3.6.1.2.1.2.2.1.1.6 = INTEGER: 6
iso.3.6.1.2.1.2.2.1.1.7 = INTEGER: 7
iso.3.6.1.2.1.2.2.1.1.8 = INTEGER: 8
iso.3.6.1.2.1.2.2.1.1.9 = INTEGER: 9
iso.3.6.1.2.1.2.2.1.1.10 = INTEGER: 10
iso.3.6.1.2.1.2.2.1.1.11 = INTEGER: 11
iso.3.6.1.2.1.2.2.1.1.12 = INTEGER: 12
iso.3.6.1.2.1.2.2.1.1.13 = INTEGER: 13
iso.3.6.1.2.1.2.2.1.1.16 = INTEGER: 16
iso.3.6.1.2.1.2.2.1.1.17 = INTEGER: 17
iso.3.6.1.2.1.2.2.1.1.18 = INTEGER: 18
iso.3.6.1.2.1.2.2.1.1.19 = INTEGER: 19
iso.3.6.1.2.1.2.2.1.1.20 = INTEGER: 20
iso.3.6.1.2.1.2.2.1.1.21 = INTEGER: 21
iso.3.6.1.2.1.2.2.1.1.22 = INTEGER: 22
iso.3.6.1.2.1.2.2.1.1.23 = INTEGER: 23
iso.3.6.1.2.1.2.2.1.1.24 = INTEGER: 24
iso.3.6.1.2.1.2.2.1.1.25 = INTEGER: 25
iso.3.6.1.2.1.2.2.1.1.26 = INTEGER: 26
iso.3.6.1.2.1.2.2.1.2.1 = STRING: "Internet-Elearning-Server"
iso.3.6.1.2.1.2.2.1.2.2 = STRING: "Internet-Hosting2"
iso.3.6.1.2.1.2.2.1.2.3 = STRING: "DMZ"
iso.3.6.1.2.1.2.2.1.2.4 = STRING: "Staf-Puskom"
iso.3.6.1.2.1.2.2.1.2.5 = STRING: "Internet-Hosting-Server"
iso.3.6.1.2.1.2.2.1.2.6 = STRING: "LAB"
iso.3.6.1.2.1.2.2.1.2.7 = STRING: "Kelas"
iso.3.6.1.2.1.2.2.1.2.8 = STRING: "Publik"
iso.3.6.1.2.1.2.2.1.2.9 = STRING: "Staf-Admin"
iso.3.6.1.2.1.2.2.1.2.10 = STRING: "Perumahan"
iso.3.6.1.2.1.2.2.1.2.11 = STRING: "Internet-WanXP-2"
iso.3.6.1.2.1.2.2.1.2.12 = STRING: "Internet-DNS-Server"
iso.3.6.1.2.1.2.2.1.2.13 = STRING: "Internet-WanXP"
iso.3.6.1.2.1.2.2.1.2.16 = STRING: "Lab-R236"
iso.3.6.1.2.1.2.2.1.2.17 = STRING: "Lab-R313"
iso.3.6.1.2.1.2.2.1.2.18 = STRING: "Lab-R316"
iso.3.6.1.2.1.2.2.1.2.19 = STRING: "Lab-R317"
iso.3.6.1.2.1.2.2.1.2.20 = STRING: "Lab-R319"
iso.3.6.1.2.1.2.2.1.2.21 = STRING: "Lab-R320"
iso.3.6.1.2.1.2.2.1.2.22 = STRING: "Lab-R323"
iso.3.6.1.2.1.2.2.1.2.23 = STRING: "Lab-R324"
iso.3.6.1.2.1.2.2.1.2.24 = STRING: "Lab-R329"
iso.3.6.1.2.1.2.2.1.2.25 = STRING: "Lab-R330"
iso.3.6.1.2.1.2.2.1.2.26 = STRING: "Internet-Bridge-IP"
....... 
setelah beres konfigurasi SNMP-nya, sekarang lanjut deh konfigurasi MRTG, berikut ini cara konfigurasinya :

1. Install MRTG
    Dengan perintah : #apt-get install mrtg
    file mrtg secara otomatis akan masuk ke /var/www/mrtg
2. Selanjutkan :
    Lakukan perintah : #snmpwalk ­-c public -­v 1 localhost 
3. Kemudian lakukan
    Dengan perintah #cfgmaker public@172.16.30.1 > /etc/mrtg.cfg
    172.16.30.1 adalah ip localhost yang digunakan
4. Kemudian kita harus membuat file index.html di direktori /var/www/mrtg
    # indexmaker ­­output=/var/www/mrtg/index.html /etc/mrtg.cfg
5. Kemudian jalankan perintah “mrtg”
   # mrtg
6..Akses dengan web browser alamat “http://localhost/mrtg/”
"Tunggu prosesnya kurang lebih 10 menit, jika instalasi anda sukses akan tampil seperti gambar berikut : "


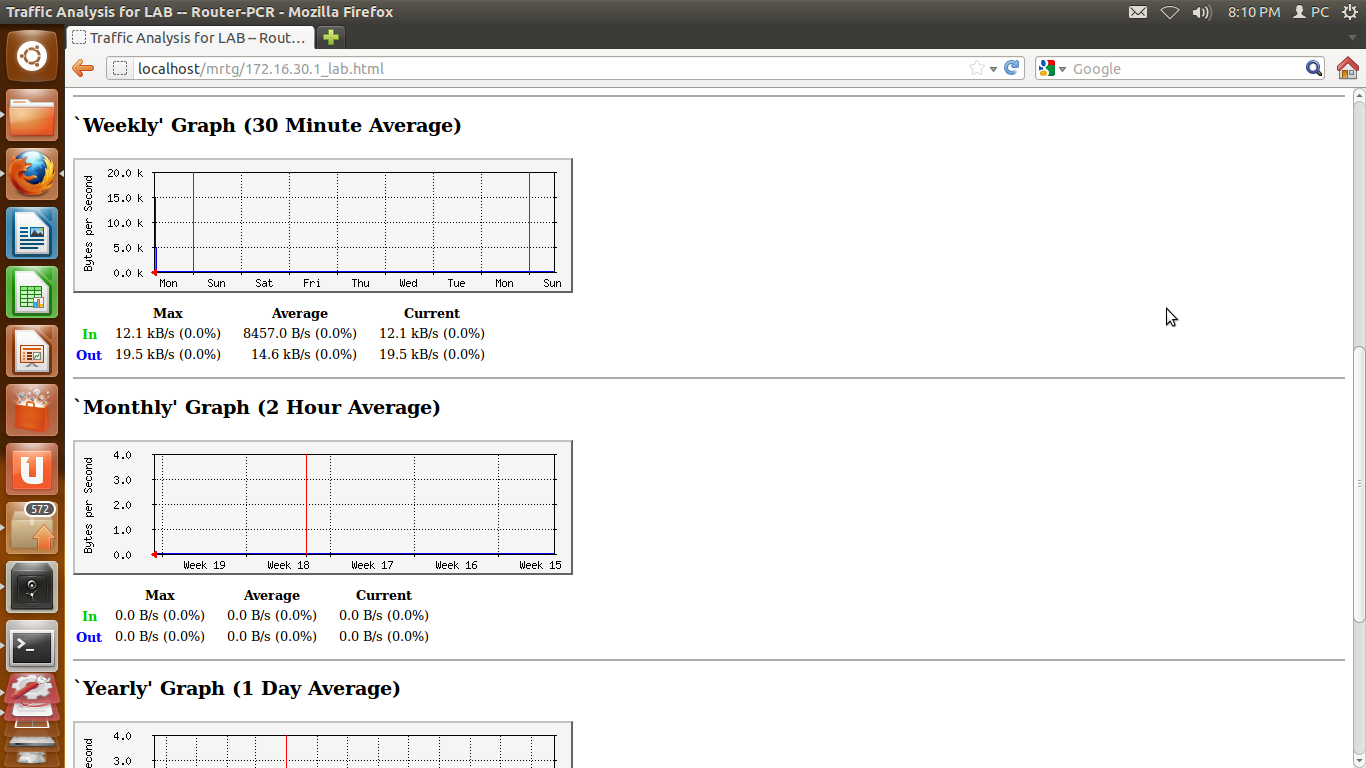


Kemudian Untuk melihat hasil IP user lakukan perintah seperti berikut ini :
1. #cfgmaker public@IPuser > /etc/mrtg.cfg
2. Kemudian kita harus membuat file index.html di direktori /var/www/mrtg
    # indexmaker ­­output=/var/www/mrtg/index.html /etc/mrtg.cfg
3.Kemudian Lakukan perintah :
    #nano/etc/snmp/snmpd.conf
    kemudian hapus tanda pagar pada tulisan rocommunity Publlic localhost
4. Kemudian lakukan perintah 
    #/etc/init.d/snmpd restart
5.Kemudia lakukan perintah terakhir yaitu :
   #env LANG=C /usr/bin/mrtg
6..Akses dengan web browser alamat “http://localhost/mrtg/”
"Tunggu prosesnya kurang lebih 10 menit, jika instalasi anda sukses akan tampil seperti gambar berikut : "


Selesai deh konfigurasi SNMP dan MRTG nya, tugas anda selanjutnya adalah memonitor jaringan yang anda pergunakan dengan melihat dan menganalisa hasil seperti yang sudah kita peroleh diatas.
Semoga bermanfaat :)

Virtual Private Network (VPN)


 Latar Belakang

      Membangun suatu VPN membutuhkan pertimbangan dan pekerjaan yang cukup banyak, termasuk pemrograman dan lain sebagainya. Suatu VPN berdasarkan dua prinsip, sesuai dengan namanya. Istilah Virtual, berarti tidak adanya representasi fisik sebenarnya antara link ke dua site tersebut. Hal ini berarti tidak adanya dedicated link antar kedua lokasi yang diinterkoneksikan tersebut. Sehingga tidak perlu menarik kabel khusus antara kedua lokasi tersebut. Tetapi dengan menggunakan jaringan yang telah ada yang juga digunakan oleh banyak perusahaan lainnya. sehingga term virtual ini timbul dari kenyataan bahwa network ini dibangun disuatu environment yang tak hanya digunakan untuk keperluan VPN ini.
         Istilah privat berkaitan dengan istilah virtual. Membangun virtual network diatas infrastruktur yng dapat diakses oleh publikmemberikan beberapa implikasi security. Informasi sensitif tidak ingin dibaca pengguna lainnya yang tidak berhak, atau misalnya oleh kompetitor. Sehingga harus diciptakan suatu mekanisme untuk menjaga informasi tetap bersifat terbatas. Cara satu-satunya untuk mencapai ini adalah dengan menggunakan enkripsi, sehingga hanya pihak yang dipercaya saja yang dapat mengakses informasi. Bagaimanapun juga ini memiliki beberapa implikasi huku. Aspek lainnya adalah otentikasi atau identifikasi bila diinginkan. Sehingga harus ditentukan cara untuk mengidentifikasikan pihak diseberang VPN yang berkomunikasi. Untuk ini dapat digunakan pula perangkat lunak enkripsi.

Pengertian
  
      Virtual Private Network (VPN) adalah teknologi yang dapat anda gunakan untuk mengakseskantor atau jaringan rumah dari jarak jauh dan aman melalui internet, sehingga komunikasi data dilindungi dari sniffing atau pembajakan dari hacker. Virtual Private Network sangat membantu terutama bagi yang sering bepergian dan ingin mengakses komputer dari jarak jauh dengan aman.
           Bila koneksi VPN dibuat antara dua pihak (client VPN dan gateway VPN atau antara dua VPN gateway), sebuah secured tunnel akan dibuat dengan kemampuan untuk mengenkripsi data (jadi hacker tidak dapat melihat isi data), mempertahan integritas data (tidak ada perubahan data selama transmisi) dan memastikankomunikasi hanaya terjadi antara dua pihak yang otentik.
          IP VPN merupakan tipe khusus dari layanan VPN yang mengirimkan layanan Internet Protocol (IP) privat melalui infrastruktur publik IP atau internet. yang menjadi kunci patokan Ip VPN adalah pengiriman layanan IP kepada end user. Dengan IP VPN dimungkinkan networking data secara privat dan aman melalui jaringan internet publik atau jaringan IP privat untuk komunikasi pengguna akses remote, site-to-site, atau corporate-to-corporate.
Ada 2 jenis umum dari virtual private network yang merupan akses remote VPN dan situs-situs untuk VPN :

1. Remote Acces VPN
         Remote akses VPN adalah yang sangat umum yaitu layanan VPN yang dapat diatur dikantor atau jaringan dirumah. Hal ini dapat dilaksaknakan dengan membentuk VPN gateway atau server dan anda dapat terhbung dangan menggunakan VPN client dari lokasi lain.
          Setiap kali penggua komputer mengirimkan data, perangkat lunak client VPn mengenkripsi data sebelum mengirimnya melalui internet ke gateway VPN ke sisi jaringan tujuan. Setelah gateway VPN menerima data, ia mengenkripsi data data dan mengirimkan data ke komputer tujuan dalam jarinngan pribadi (kantor atau rumah), setelah itu komputer tujuan akan mengenkripsi data kembali. 


2. Site-to-site VPN
             Site-to-site VPN adalah koneksi VPN yang didirikan antara 2 gateway VPN yang berada dalam 2 jaringan yang berbeda melalui internet, sehingga kedua jaringan komputer dapat bertukar data secara aman. Tidak ada client VPn diperlukan pada pengguna komputer. koneksi VPN akan dibentuk antara kedua gateway VPN. Kedua gateway VPN akan mengenkripsi dan mendekripsi komunikasi data untuk menjaminkeamanan dan integritas data.

              IP VPN berbasis jaringan publik yang berjalan di platform IP sehingga pengiriman layanan lebih bersifat connectionless, dalam artian data terkirim begitu saja tanpa ada prosespembentukan jalur telebih dahulu. IP bertugas untuk menangani maslah-masalah pengenalan datagram sebagai akibat langsung proses fragmentasi.
           Penggunaan jaringan publik internet dalam layanan VPN menuntut jaminan security yang lebih baik dibandingkan dengan layanan yang biasa. Sharing infrastruktur jaringan publik untuk suatuhal yang namanya privat menuntut pengamanan-pengamanan tersendiri. Dengan adanya security tersebut, pelanggan dapat mengirimkan dan mengakses informasi secara aman dan terlindung dari kemungkinan disusupi oleh pengakses yang tidak diinginkan.

Referensi :
http://www.scribd.com/doc/38928494/Makalah-VPN-Mpls

Senin, 10 Desember 2012

Multi-Protocol Label Switching (MPLS)

Latar Belakang
Dengan berkembangnya teknologi jaringan komputer sekarang  ini tidak dimungkinkan bila berkembangnya metode yang digunakan dalam jaringan komputer saat ini. Dalam dunia perkantoran jaringan sangat dibutuhkan sekali untuk melakukan proses mendapatkan dan transfer data untuk kelancaran proses kerja dan mempersingkat waktu perkerjaan sehingga tidak perlu berpindah tempat untuk mendapatkan data dan menyetor data. Degan jaringan komputer ini, maka pekerjaan dapat dilakukan dimana saja asal terkoneksi dengan jaringan yang ada di kantor. Selain itu kecepatan transfer data menjadi masalah yang sering dialami dalam jaringan komputer yang disusun. Sehingga proses transfer dan mendapatkan data menjadi lebih lambat dan membutuhkan waktu yang lama. Sehingga user sering mengeluh dengan lambatnya kecepatan jaringan yang ada. Dengan demikian, dibuatlah sebuah jaringan komputer dengan memanfaatkan teknologi berbasis Multiprotocol Label Switching (MPLS). Dalam  jaringan MPLS ini memanfaatkan layer 2 (switching) dan layer 3 (routing). Dalam hal ini untuk Quality of Service(QoS) sangat diperhatikan untuk mendapatkan performa yang baik.
            Dalam jaringan berasis MPLS ini secara teoritis dapat meningkatkan kelancaran transfer data. Kecepatan mendapatkan transfer data secara teori menjadi lebih cepat dengan memanfaatkan pengaturan QoS yang telah terdistribusi pada paket MPLS yang telah terinstall. MPLS merupakan sistem yang membantu mempercepat koneksi pada jaringan komputer  sebagai kebutuhan sehari hari dalam mendapatkan data yang dibutuhkan.

Pengertian
Multi-Protocol Label Switching (MPLS) adalah suatu metode forwarding yang merupakan peningkatan teknik forwarding pada koneksi tradisional di dalam perpindahan data paket yang besar. MPLS packets forwarding memiliki tingkat keefisienan yang tinggi yaitu dengan meneruskan data melalui suatu jaringan dengan menggunakan informasi dalam label yang dilekatkan pada paket IP. MPLS menggabungkan teknologi switching layer-2 dengan teknologi routing layer-3. MPLS menyederhanakan routing paket dan mengoptimalkan pemilihan jalur (path) yang melalui core network.

MPLS dikatakan sebagai multiprotocol karena teknik ini mampu digunakan untuk lebih dari sekedar network layer protocol. Menurut kerangka dokumen Internet Engineering Task Force (IETF) MPLS sebagai teknologi dasar label swaping, yang diharapkan dapat menjadi solusi peningkatan network layer routing untuk meningkatkan performansi jaringan.
IETF membentuk kelompok kerja MPLS pada yahun 1997 guna mengembangkan metode umum yang distandarkan. Tujuan dari kelompok kerja MPLS ini adalah untuk menstandarkan protokol-protokol yang menggunakan teknik pengiriman label swapping (pertukaran label).
Paket - paket Mikrotik ( salah satunya adalah MPLS )
Pada paket-paket mikrotik yang kita install beberapa waktu lalu yang bisa di lihat diblog saya, terdapat salah satu paket yang bernama MPLS atau yang memiliki kepanjangan Multiprotocol Label Switching. MPLS ini merupakan salah satu fasilitas paket yang disediakan mikrotik dengan menggunakan metode forwarding (meneruskan data/paket melalui suatu jaringan dengan menggunakan informasi label yang dilekatkan pada IP). Sehingga memungkinkan suatu router akan meneruskan suatu paket dengan hanya melihat label yang melekat pada paket tersebut, sehinggap tidak perlu lagi melihat alamat IP tujuan. Prinsip kerja MPLS ialah menggabungkan kecepatan switching pada layer 2 dengan kemampuan routing dan skalabilitas padalayer 3. Cara kerjanya adalah dengan menyelipkan label di antara header layer 2 danlayer 3 pada paket yang diteruskan. Label dihasilkan oleh Label-Switching Routerdimana bertindak sebagai penghubung jaringan MPLS dengan jaringan luar. MPLS menyederhanakan routing paket dan mengoptimalkan pemilihan jalur (path) yang melalui core network. MPLS dikatakan sebagai multiprotocol karena teknik ini mampu digunakan untuk lebih dari sekedar network layer protocol. MPLS ini bermanfaat untuk jaringan berskala luas, yang membutuhkan Qos (Quality of Service) tinggi untuk meningkatkan kinerja SDM yang didukung dengan jaringan internet yang memiliki kualitas baik.

Arsitektur MPLS
Teknologi ATM dan frame relay bersifat connection-oriented: setiap virtual circuit harus disetup dengan protokol persinyalan sebelum transmisi. IP bersifat connectionless: protokol routing menentukan arah pengiriman paket dengan bertukar info routing. MPLS mewakili konvergensi kedua pendekatan ini.
MPLS, multi-protocol label switching, adalah arsitektur network yang didefinisikan oleh IETF untuk memadukan mekanisme label swapping di layer 2 dengan routing di layer 3 untuk mempercepat pengiriman paket. Arsitektur MPLS dipaparkan dalam RFC-3031 [Rosen 2001].

Mekanisme MPLS

Network MPLS terdiri atas sirkit yang disebut label-switched path (LSP), yang menghubungkan titik-titik yang disebut label-switched router (LSR). LSR pertama dan terakhir disebut ingress dan egress. Setiap LSP dikaitkan dengan sebuah forwarding equivalence class (FEC), yang merupakan kumpulan paket yang menerima perlakukan forwarding yang sama di sebuah LSR. FEC diidentifikasikan dengan pemasangan label.
Untuk membentuk LSP, diperlukan suatu protokol persinyalan. Protokol ini menentukan forwarding berdasarkan label pada paket. Label yang pendek dan berukuran tetap mempercepat proses forwarding dan mempertinggi fleksibilitas pemilihan path. Hasilnya adalah network datagram yang bersifat lebih connection-oriented.
Enkapsulasi Paket
Tidak seperti ATM yang memecah paket-paket IP, MPLS hanya melakukan enkapsulasi paket IP, dengan memasang header MPLS. Header MPLS terdiri atas 32 bit data, termasuk 20 bit label, 2 bit eksperimen, dan 1 bit identifikasi stack, serta 8 bit TTL. Label adalah bagian dari header, memiliki panjang yang bersifat tetap, dan merupakan satu-satunya tanda identifikasi paket. Label digunakan untuk proses forwarding, termasuk proses traffic engineering.


Header MPLS paket data MPLS

Setiap LSR memiliki tabel yang disebut label-swiching table. Tabel itu berisi pemetaan label masuk, label keluar, dan link ke LSR berikutnya. Saat LSR menerima paket, label paket akan dibaca, kemudian diganti dengan label keluar, lalu paket dikirimkan ke LSR berikutnya.
Selain paket IP, paket MPLS juga bisa dienkapsulasikan kembali dalam paket MPLS. Maka sebuah paket bisa memiliki beberapa header. Dan bit stack pada header menunjukkan apakah suatu header sudah terletak di 'dasar' tumpukan header MPLS itu.
Komponen MPLS
MPLS terdiri atas sirkuit yang disebut label-switched path (LSP) yang menghubungkannode-node yang disbut label-switched router (LSR). LSR pertama yang merupakan awal tempat masuknya paket disebut dengan ingress dan LSR terakhir tempat keluar paket dari MPLS disebut egress. Setiap LSP dikaitkan dengan sebuah forwarding equivalence class (FEC), yang merupakan kumpulan paket yang menerima perlakukan forwarding yang sama di sebuah LSR. FEC diidentifikasikan dengan pemasangan label. Berikut detail komponen yang ada dalam MPLS.
a. Label Switched Path (LSP)
Merupakan jalur yang melalui satu atau serangkaian LSR dimana paket diteruskan oleh label swapping dari satu MPLS node ke MPLS node yang lain. MPLS menyediakan dua cara untuk menetapkan LSP yaitu.
• Hop-by-hop routing, cara ini membebaskan masing-masing LSR menetukan nodeselanjutnya untuk mengirimkan paket. Cara ini mirip seperti Open Shortest Path First(OSPF) dan Routing Information Protocol (RIP) dalam IP routing.
• Explisit routing, dalam metode ini LSP akan ditetapkan oleh LSR pertama yang dilalui aliran paket.
b. Label Switching Router
Merupakan router dalam MPLS yang berperan dalam menetapkan LSP dengan menggunakan teknik label swapping dengan kecepatan yang telah ditetapkan.
c. MPLS Edge Node atau Label Edge Router (LER)
Merupakan router MPLS yang menghubungkan sebuah MPLS domain dengan node yang berada di luar MPLS domain.
d. MPLS Ingress Node
MPLS node yang mengatur trafik saat memasuki MPLS domain.
e. MPLS Egress Node
MPLS node yang mengatur trafik saat akan meninggalkan MPLS domain.
f. MPLS Label
Merupakan deretan bit informasi yang ditambahkan pada header suatu paket data dalam MPLS. Label MPLS atau yang disebut juga MPLS header ini terletak di antaraheader layer 2 dan header layer 3.
g. MPLS Node
Node yang menjalankan MPLS. MPLS node ini sebagai control protocol yang akan meneruskan paket berdasarkan label. Dalam hal ini MPLS node merupakan sebuahrouter.
h. Forward Equivalance Class (FEC)
Merupakan representasi dari beberapa paket data yang diklasifikasikan berdasarkan kebutuhan resource yang sama di dalam proses pertukaran data.
i. Label Distribution Path (LDP)
Merupakan protokol yang berfungsi untuk mendistribusikan informasi yang ada pada label ke setiap LSR pada MPLS. Protokol ini digunakan untuk memetakan FEC ke dalam label untuk selanjutnya akan dipakai untuk menentukan LSP. LDP messagedapat dikelompokan menjadi.
• Discovery Messages, yaitu pesan yang memberitahukan dan memelihara hubungan dengan LSR yang baru tersambung ke MPLS.
• Session Messages, yaitu pesan untuk membangun, memelihara dan mengakhiri sesi antara titik LDP.
• Advertisement Messages, yaitu pesan untuk membuat, mengubah dan menghapus pemetaan label pada MPLS.
• Notification Messages, yaitu pesan yang menyediakan informasi bantuan dan sinyal informasi jika terjadi error.


Untuk mendukung kebutuhan teknologi komunikasi yang membutuhkan kinerja jaringan bekecepatam tinggi dan aman, biasanya menggunakan VPN IP (Virtual Private Network Internet Protocol). VPN IP adalah jaringan berbasis multimedia dengan platform teknologi IP MPLS itu sendiri, sehingga keduanya saling berkaitan. Multiprotocol Label Switching (MPLS) berbasis layanan VPN dikelola dapat bertindak sebagai titik awal yang solid untuk menggelar berbagai layanan bernilai tambah, sambil membantu suatu perusahaan menyatu ke jaringan yang berbeda yang ada konsolidasi, end-to-end infrastruktur yang dapat mendukung data gabungan , suara, dan layanan video. Apapun yang melekat ke setiap koneksi VPN berbasis MPLS juga mengurangi total biaya kepemilikan (TCO) untuk penyedia layanan. Tabungan ini dapat diteruskan perusahaan, bersama dengan manfaat yang melekat lain, termasuk penyebaran disederhanakan kualitas layanan (QoS), keamanan, ketersediaan tinggi, multicasting, dan kemampuan penting lainnya.